
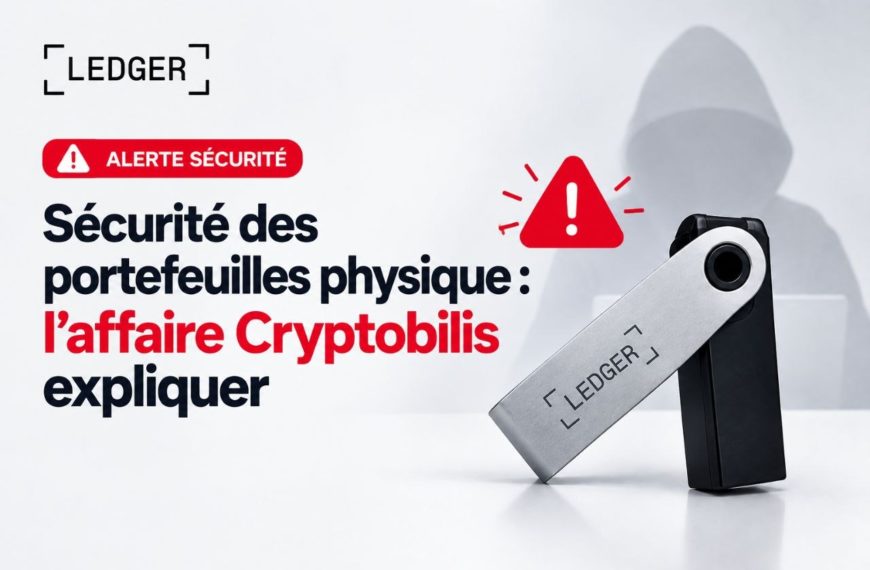
Un implant matériel menace les portefeuilles Trezor Safe 5. Cet appareil modifié provient du revendeur agréé CryptoBilis. L’alerte concerne tous les achats effectués depuis mars 2026. Les utilisateurs doivent réagir vite pour éviter tout vol. Les experts recommandent une action immédiate pour protéger votre crypto-actif.
Crypto-actif : Un Implant Matériel Inquiète Les Utilisateurs
L’entreprise Trezor a reçu un signalement d’une extrême gravité. Un client a découvert une modification physique sur son appareil. Ce boîtier trafiqué provient directement du distributeur officiel CryptoBilis. Le piratage vise spécifiquement le modèle Trezor Safe 5. Cette altération permet aux pirates d’intercepter les données critiques.
La menace concerne les clients ayant acheté depuis mars 2026. L’équipe de sécurité examine actuellement l’équipement défectueux reçu. Toutefois, les responsables considèrent cette alerte technique comme très crédible. Chaque crypto-actif nécessite une attention de tous les instants. Aucune perte de fonds n’est à déplorer pour l’instant. Néanmoins, la prudence reste capitale face à ce type de piratage.
Transfert D’Urgence Pour Sécuriser Votre Crypto-Actif
Vous utilisez déjà un appareil à risque ? Vous devez transférer vos jetons vers une adresse propre immédiatement. Créez un nouveau portefeuille en générant une phrase de récupération inédite. Ne réutilisez jamais l’ancienne clé secrète sur un autre support. Ce réflexe évite la propagation de la faille de sécurité.
Vous pouvez utiliser un portefeuille logiciel fiable de façon temporaire. Une plateforme d’échange reconnue constitue aussi un refuge provisoire acceptable. En revanche, si l’appareil est neuf, ne le configurez surtout pas. N’y entrez jamais votre sauvegarde existante sous aucun prétexte. Chaque crypto-actif placé sur ce boîtier risquerait d’être volé.
CryptoBilis Exclu Après Des Incidents Sur Ledger
Le fabricant avait déjà retiré CryptoBilis de ses revendeurs officiels. Cette décision est intervenue le 9 octobre 2026 dernier. Des signalements similaires touchaient alors la marque voisine Ledger. Les contrôles initiaux sur Trezor n’avaient révélé aucune trace de manipulation. Cependant, ce nouveau cas prouve la sophistication des fraudeurs.
Les attaques de la chaîne d’approvisionnement représentent un réel danger. Des intermédiaires malveillants interceptent les colis avant la livraison finale. L’organisation SEAL_911 collabore activement avec les analystes pour stopper la menace. Chaque crypto-actif acheté en ligne mérite des vérifications minutieuses. La communauté Web3 félicite d’ailleurs le chercheur ayant révélé l’anomalie. Ce cas rappelle l’affaire des faux boîtiers piratés en 2021.
Procédure De Remplacement Et Règles De Sécurité
Conservez précieusement l’équipement compromis pour l’analyse technique des équipes. Contactez ensuite le support client officiel de la marque tchèque. Un agent vous fournira un matériel de remplacement entièrement gratuit. Cette démarche participe directement à la neutralisation définitive du réseau malveillant.
Rappelez-vous la règle d’or absolue du monde des cryptomonnaies. Ne partagez jamais votre phrase de récupération avec un tiers. Un support technique légitime ne demandera jamais ces douze mots. Chaque crypto-actif dépend directement de votre vigilance personnelle. La surveillance individuelle constitue votre meilleure protection contre les cyberattaques actuelles.

 By
 By